個人情報の流出が起きたらどうする?二次被害を防ぐ確認手順と緊急対策
佐川急便における不正アクセスによる配送先・送り主情報の流出懸念や、東京商工リサーチが発表した上場企業における年間180件(158社)に及ぶ情報漏洩・紛失事故の公表データが示す通り、企業を狙うサイバー攻撃と情報事故は歯止めがかからない局面を迎えています。スマートフォンの画面に突如届く「お詫びとご報告」の通知に、心臓が跳ね上がるような不安を覚えた経験を持つ方も少なくないはずです。
氏名、住所、電話番号、さらには決済情報に至るまで、一度ネットの暗部に漏れ出したデータは完全に消去することができません。しかし、漠然とした恐怖に立ち往生する必要はありません。何が起き、どう悪用され、個人の側でどのような盾を構えるべきなのか。最新の現場データと取材網から得られた実態を基に、被害を最小限に食い止めるための具体的な防衛手順を解き明かします。
📌 【この記事の重要ポイントまとめ】
- 要点1:2025年から2026年にかけて上場企業の情報漏洩は高止まりしており、佐川急便をはじめとする大手物流・インフラ企業でも不正アクセスによる流出が相次ぐ。
- 要点2:流出した情報はダークウェブで即座に名簿化され、迷惑メールの急増だけでなく、高精度なフィッシング詐欺やクレジットカードの不正利用に直結する。
- 要点3:企業のお詫び金(金券500円〜1000円程度)に過度な期待は禁物。個人の資産を守る本質は「パスワードの使い回し即時停止」「クレカ明細の監視」「公的窓口の早期活用」にある。
【2026年最新】個人情報の流出はなぜ起きるのか?不正アクセスの原因と企業の法的責任
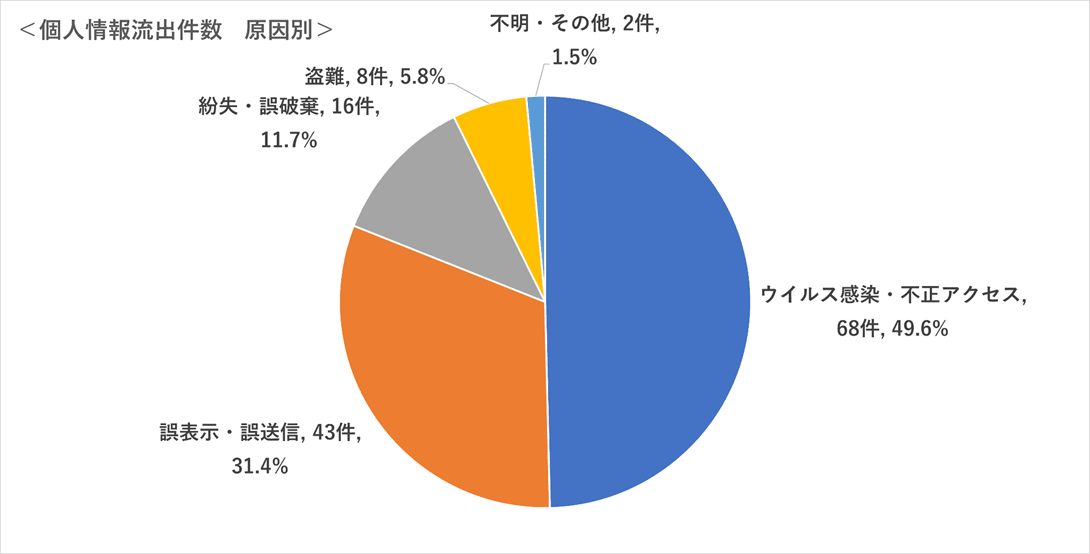
連日のようにメディアを賑わす情報流出のニュースですが、その背後には構造的なセキュリティの脆弱性と、攻撃者側の組織化されたビジネスモデルが存在します。東京商工リサーチが公表した調査データによると、2025年に個人情報の漏洩・紛失事故を公表した上場企業とその子会社は158社、事故件数は歴代2番目に多い180件に達しました。2024年の151社からさらに社数が増加しており、大企業であっても防衛ラインの維持がいかに困難であるかを如実に物語っています。
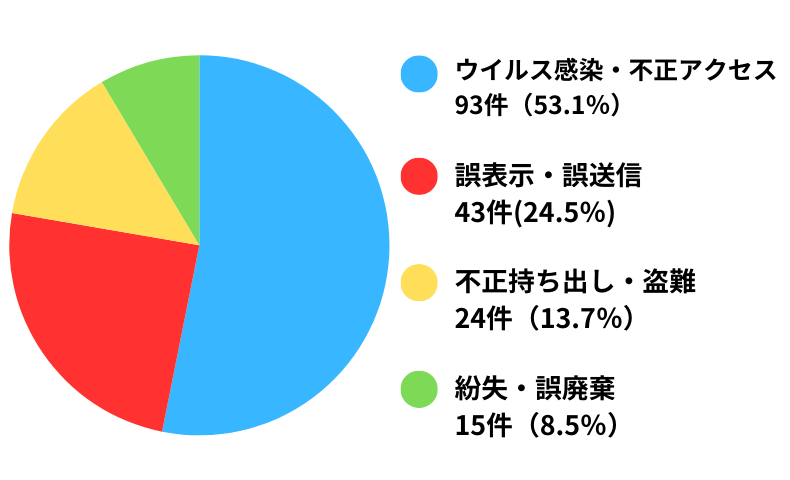
大手物流会社である佐川急便で発覚した不正アクセス事案では、送り主と宛先の氏名や住所といった、日常生活に極めて密着した情報が流出対象となりました。事故の主因を分析すると、かつて主流だった「社員によるUSBメモリの紛失」や「メール誤送信」といった過失を抜き去り、不正アクセスの原因の過半数を占めるのが「ランサムウェア攻撃」と「サプライチェーンの脆弱性を突いた不正侵入」です。取引先のシステムを経由して標的の基幹ネットワークへ侵入する手口が高度化し、自社単体での対策だけでは防ぎきれない現実が浮き彫りとなっています。
一方で、企業側に課される漏洩時の法的責任は急速に厳罰化が進んでいます。個人情報保護法において、個人の権利利益を害するおそれが大きい漏洩等(要配慮個人情報の漏洩、不正アクセスによる漏洩、1,000人を超える漏洩など)が発生した場合、独立行政機関である個人情報保護委員会への報告および本人への速やかな通知が義務付けられています。最高で1億円の法人重科金が科されるリスクを前に、企業側も隠蔽ではなく迅速な開示へ舵を切らざるを得なくなっているのが現在の潮流です。
【実態検証】利用者の生の声と迷惑メール急増の理由
「あるECサイトから情報漏洩の謝罪メールが届いた数日後から、見たこともない海外ドメインや大手銀行を騙るSMSが1日に数十件も届くようになった」――。SNSや知恵袋、相談窓口には、こうしたエンドユーザーの悲痛な叫びが日常的に寄せられています。
なぜ情報が漏洩すると、直後から迷惑メール急増の理由となって跳ね返ってくるのでしょうか。そのメカニズムは極めてシステマチックです。サイバー犯罪グループによって抜き取られたデータベースは、直ちにアンダーグラウンドの市場で売買されます。攻撃者は手に入れた「生きたメールアドレスと電話番号のリスト」に対し、自動配信ボットを用いて手当たり次第にスパムやフィッシングSMS(スミッシング)を送りつけます。氏名や過去の利用サービス名が紐付いている場合、文面は「〇〇様、配送先のご確認」といった具合に極めて巧妙にパーソナライズされ、被害者が偽サイトのリンクを踏む確率を跳ね上げるのです。
ネット上のコミュニティでは「実害が迷惑メールだけなら放置でいいか」と楽観視する声も散見されます。しかし、現場のフォレンジック専門家は「迷惑メールの増加は、攻撃者がアカウントへの侵入や詐欺の本格着手を試みている前兆(プロビング)に過ぎない」と警鐘を鳴らします。アドレス単体ではなく、パスワードのハッシュ値や生年月日がセットで流出している場合、他の金融サービスへの不正ログインを試みる「パスワードリスト攻撃」の標的にされている危険が極めて高いのです。
個人情報流出の確認方法とダークウェブ流出チェックの手順
「自分のメールアドレスやパスワードが、過去のどの事件で流出しているのか」を客観的に把握することは、冷静な初動対応の第一歩となります。闇雲に怯える前に、国際的なセキュリティ機関や有志の専門家が提供する正規の検証手段を活用しましょう。
| 項目 | 詳細・数値データ | 一般的な基準・相場 | 編集部の見解・評価 |
|---|---|---|---|
| 無料診断サイト(HIBP等) | 世界で140億件以上の流出アカウントデータを蓄積。アドレス入力のみで照合可能。 | 完全無料(登録不要) | 最も手軽で安全。パスワード等の機微情報は入力せずアドレスのみ照合するのが鉄則。 |
| ダークウェブ流出チェック | セキュリティソフト(ノートン、ウイルスバスター等)やGoogleアカウントの監視機能。 | 月額数百円〜年間数千円(一部標準無料) | 有償監視は常時スキャンとアラート通知が強み。漏洩時の即応性を重視するなら導入価値大。 |
| 公式企業からの通知 | 法律(個人情報保護法)に基づき、事故発生から概ね30日以内に本人宛へ個別連絡。 | 対象者へ直接送付 | 通知メールを装った偽メールも多発。本文リンクではなくブックマークや公式アプリから確認必須。 |
信頼できる個人情報流出の確認方法として世界標準となっているのが、豪州のセキュリティ研究者Troy Hunt氏が運営する「Have I Been Pwned?(HIBP)」です。自身のメールアドレスを入力するだけで、過去の大規模流出インシデントにそのデータが含まれていたかが瞬時に判明します。また、Googleアカウントの「ダークウェブ レポート」機能や、主要セキュリティソフトのダークウェブ流出チェックを活用することで、住所や電話番号、パスワードの一部が裏市場に流通していないかを常時監視できます。
被害を最小限に抑える二次被害の防止対策|クレカ不正利用とパスワード変更手順
漏洩の事実を知った際、多くの人が「もう漏れてしまったのだから手遅れだ」と諦めがちです。しかし、流出それ自体よりも遥かに恐ろしいのは、その情報を足がかりに行われる乗っ取りや金銭窃盗といった「二次被害」です。確実な二次被害の防止対策を実行することで、致命傷を確実に回避できます。
最優先で行うべきは、決済情報の保護と強固なパスワード変更手順の履行です。特に重要なのは以下の3ステップです。
ステップ1:流出サービスおよび同一パスワードを使用している全口座の変更
流出元となったサイトのパスワード変更はもちろんですが、それ以上に重要なのが「同じIDとパスワードの組み合わせを使い回している他サイト」の変更です。攻撃者は自動化ツールを使い、Amazon、楽天、主要銀行、SNSなどへ秒間数百回のログイン試行を行います。英数字・記号を混在させた16文字以上のユニークな文字列を設定し、パスワード管理ツールの利用を徹底してください。
ステップ2:多要素認証(2FA / パスキー)の強制適用
IDとパスワードが外部に漏れていたとしても、スマートフォンアプリによる認証やFIDO認証(パスキー)が有効化されていれば、第三者が不正ログインすることは極めて困難です。主要なオンラインバンキングや決済サービスでは、多要素認証の設定を例外なく「オン」に切り替えてください。
ステップ3:クレジットカード不正利用の監視とカード再発行の決断
カード番号やセキュリティコードの流出が疑われる場合、あるいは毎月の利用明細に見覚えのない数百円〜数千円の請求(攻撃者が有効性を確かめるためのテスト課金)がある場合は、迷わずカード会社へ連絡してください。多くのカード会社は不正利用発覚から60日以内の申告に対して全額補償規定を設けていますが、それを過ぎると自己負担となるリスクがあります。不審な兆候があれば、躊躇なくカードの利用停止と番号変更(再発行)を依頼するのが最も確実な防衛策です。
企業のお詫び金と補償の真相|500円金券の法的根拠と損害賠償の現実
大規模な情報流出事故が起きるたびに、ネット掲示板やSNSで議論を呼ぶのが「企業が配布する金券の少なさ」です。過去の著名な通信教育大手や通信キャリアの漏洩事故において、対象者全員に一律500円〜1,000円相当の電子ギフト券や図書カードが配られた事例を記憶している方も多いでしょう。
「個人情報を危険に晒しておきながら、たったワンコインで幕引きを図るのか」という憤りの声は至極もっともです。しかし、日本の司法判断における企業のお詫び金と補償の枠組みは、一般ユーザーの感情とは大きな隔たりがあります。過去の判例(宇治市住民基本台帳漏洩事件や大手通信キャリア事件など)を振り返ると、精神的苦痛に対する慰謝料(プライバシー侵害の損害賠償)は、1人あたり数千円から1万円程度が上限と認定される傾向が続いています。
企業が自主的に配布する500円程度の金券は、法的な損害賠償ではなく、あくまで道義的な見舞金(「ご迷惑をおかけしたことに対するお詫び」)という位置付けです。もし実質的な金銭被害(カードを不正利用され、カード会社の補償対象外となった場合など)が生じた場合は、その実損額を企業へ直接請求することが法的に可能です。しかし、そのためには「流出事故と不正利用との直接的な因果関係」を被害者側が立証しなければならず、ハードルは決して低くありません。「企業からの補償で損失を取り戻す」ことを当てにするのではなく、「自身の初動で実損を未然に防ぐ」姿勢が不可欠となる理由がここにあります。
【騙されるな】流出通知メールの見分け方と偽警告の手口を暴く
情報流出のニュースが世間を騒がせている混乱期に、最も警戒すべきなのが「流出通知を偽装したサイバー攻撃」です。本物の企業告知に紛れて、悪意ある第三者が「【重要】お客様のアカウント情報流出に関する緊急対応のお願い」といったタイトルのフィッシングメールを一斉配信する事例が後を絶ちません。
巧妙に作られた偽メールと正規の通知をどう見極めるべきか。鍵となるのは流出通知メールの見分け方の原則を身体に叩き込んでおくことです。
まず、メール文面内に記載されたリンク(URL)を直接クリックしてはいけません。本物の公式発表であっても、フィッシングの訓練や詐欺サイトであっても、画面上の見た目(アンカーテキスト)は本物のドメインに偽装できます。必ずブラウザのブックマークや、スマートフォンの公式アプリから該当サービスのマイページ、あるいはトップページの「お知らせ」欄を直接確認してください。
また、送信元メールアドレスのドメイン(@以降)の確認も重要ですが、送信元偽装(スプーフィング)の技術も存在します。メールソフト上で送信ドメイン認証技術である「DMARC(ディーマーク)」の認証を通過しているか(大手プロバイダやGmail等で公式マークが表示されているか)を確認する、あるいは「パスワードの入力をメール内リンク先で即座に求めてくるもの」は偽物と断定するなど、一段深いリテラシーが求められます。
被害相談窓口一覧と公的機関の活用法
「実際にカードを不正利用されてしまった」「悪質な脅迫メールが届き、どう対応すればいいかわからない」という事態に陥った場合、一人で抱え込まずに速やかに専門の被害相談窓口一覧を活用してください。国や関連団体は、被害者支援のための公的ホットラインを整備しています。
1. 警察相談専用電話(#9110) / 都道府県警察サイバー犯罪相談窓口
架空請求、アカウントの完全な乗っ取り、脅迫被害など、刑事事件に発展する可能性がある事案の第一通報先です。最寄りの警察署のサイバー犯罪対策課へ引き継がれ、捜査や被害届の受理に関する助言を受けられます。
2. 独立行政法人国民生活センター(消費者ホットライン:局番なし188)
流出を起こした企業との補償交渉や、覚えのない請求トラブル、定期購入の解約トラブルなど、消費者契約に関わる紛争の仲介・助言を行ってくれます。
3. IPA(情報処理推進機構)「情報セキュリティ安心相談窓口」
コンピュータウイルスへの感染、不正アクセス、パスワードの漏洩懸念など、技術的な不安や対処手順について、専門の相談員が中立的な立場から実践的なアドバイスを提供しています。
4. 個人情報保護委員会「個人情報保護法相談ダイヤル」
企業の情報管理体制に明らかな不備がある場合や、企業側が漏洩の事実を適切に開示・対応しない場合、行政指導の根拠となる法令解釈や通報の受付を行っています。
【プロの結論】セキュリティ心理学と正常性バイアスから脱却する判断基準
情報セキュリティの現場を取材し続けて見えてくるのは、最新の防御システムをすり抜ける最大の脆弱性は、皮肉にも「人間の心理」にあるという事実です。心理学で言われる正常性バイアス(自分だけは重大な被害に遭わないと思い込む心理)は、流出通知を受け取った際にも強力に働きます。「大手企業が何とかしてくれるはずだ」「自分の情報など悪用する価値もないだろう」という油断こそが、サイバー犯罪者の最大の養分です。
現代における個人情報管理の鉄則は、「情報はいつか必ずどこかから漏れる」という冷徹な現実を前提(ゼロトラストの思想)に生活を設計することです。ネットサービスを利用する以上、利便性と漏洩リスクは常に表裏一体の関係にあります。
【リスクに強い人の行動基準】
- 重要サービス(金融、メインメール、主要EC)のパスワードを完全に独立させ、16文字以上の乱数で管理している。
- クレジットカードのWeb明細を月1回以上、数行ずつ自らの目でスクロールして確認している。
- 利用頻度が低くなった古いWebサービスや会員登録を、定期的に「退会・アカウント削除」してフットプリント(足跡)を減らしている。
【今すぐ行動を改めるべき人の危険な兆候】
- 誕生日や記念日を含む数種類のパスワードを、10以上のサイトで使い回している。
- カードの明細は引き落とし合計金額しか見ず、内訳を数ヶ月以上確認していない。
- 二要素認証の通知コードが届いた際、自分がログイン操作をしていないにもかかわらず画面上の「許可」を押してしまう。
自分自身のデジタル領域に対する「心理的バウンダリー(境界線)」を明確に引き、過剰なパニックを起こすことなく、淡々と防衛のルーティンを実行する。それこそが、情報流出のニュースに怯える日々から完全に脱却するための唯一の処方箋です。
【個人 情報 の 流出】に関するよくある質問(FAQ)
Q1:情報が流出した企業から通知が来ましたが、警察に被害届を出すべきですか?
A1:単に情報が流出した可能性が告知された段階では、警察への被害届は原則として受理されません。被害届は「クレジットカードで実際に身に覚えのない買い物をされた」「口座から預金が不正送金された」といった具体的な財産的損害や脅迫等の実害が発生した段階で、証拠(明細書やメール履歴)を揃えて提出することになります。
Q2:迷惑メールが急増した場合、メールアドレス自体を変更したほうがいいですか?
A2:キャリアメール(docomo、au、SoftBank等)で毎日のように大量のスパムが届き業務や生活に支障がある場合は、アドレス変更が最も確実な解決策です。一方、GmailやiCloudなどの主要Webメールであれば、強力なフィルタリング機能を学習させることで迷惑トレイへ隔離できます。アドレス変更の手間と利便性を天秤にかけて判断してください。
Q3:企業から届いたお詫びの金券を受け取ると、損害賠償を請求できなくなりますか?
A3:一般的な「お詫びのQUOカードやギフトコード」の受け取り規約に、「一切の異議申し立てを放棄する(権利放棄条項)」旨が明記されていない限り、後から判明した実損害に対する賠償請求権が直ちに消滅することはありません。ただし、受領時の同意画面に免責条項が含まれていないかは必ず確認してください。
Q4:家族の個人情報も一緒に流出しているか調べる方法はありますか?
A4:世帯主のアカウントであっても、家族カードの情報や配送先リストに登録された家族の氏名・電話番号・住所が同時に漏洩しているケースは多々あります。公式発表の「流出対象となった項目」を確認し、配送先情報が含まれていた場合は、家族間でも不審な電話やSMSへの警戒を共有してください。
まとめ:今後の動向と失敗しないための判断基準
佐川急便の大規模事案や、年間180件に迫る上場企業の漏洩事故が物語るように、2026年を迎えた現在、個人情報流出は「稀に起きる大惨事」ではなく、「誰もが直面し得る日常的なシステムリスク」へと変貌を遂げました。行政による個人情報保護法の運用強化や企業のセキュリティ投資が進む一方で、攻撃者側の手法もAIを用いた詐欺文面の生成など、より狡猾さを増しています。
大切なのは、流出事故を報じる見出しに一喜一憂するのではなく、漏れたことを想定した多重の防衛策を日頃から機能させておくことです。パスワードの強靭化、多要素認証の導入、明細の定期点検という基本動作さえ怠らなければ、万が一データが流出リストに載ったとしても、実害をゼロに抑え込むことは十分に可能です。自身のデジタル資産を守る主権は、企業任せにするのではなく、常に自分自身の手にあることを忘れてはなりません。 (出典: 個人 情報 の 流出(Yahoo!ニュース))
情報を整理して届けることが得意なWebディレクター。ユーザー視点に立った記事作成を目指しています。
