エンドツーエンド暗号化の仕組みと真相|LINE復元や落とし穴をプロが解説
メッセージアプリやオンライン会議ツールが生活の隅々にまで浸透した現在、個人情報保護の切り札として定着したのが「エンドツーエンド暗号化(E2EE)」です。LINEで友人と交わす日常会話から、Zoomで行われる企業の機密会議まで、私たちのデジタルコミュニケーションは暗号技術によって厳重に守られています。
しかし、「サービス運営企業ですらメッセージを読めない」という強固な仕組みの裏側で、機種変更時のトーク履歴消失トラブルや、犯罪捜査を巡る国際的な対立など、予期せぬ落とし穴が顕在化しています。本稿では、E2EEの数理的な仕組みから主要ツールの最新仕様、そして私たちが直面するリスクの回避策までを徹底検証します。
📌 【この記事の重要ポイントまとめ】
- 要点1:エンドツーエンド暗号化(E2EE)は、送信者と受信者の端末内だけで暗号化・復号を行うため、中継サーバーや通信キャリアであっても内容の盗み見が不可能です。
- 要点2:LINEの「Letter Sealing」やZoomのE2EE設定など普及が進む一方、鍵管理の失敗によるバックアップ復元不能トラブルが急増しています。
- 要点3:2026年現在は量子コンピュータの脅威に備えた耐量子暗号(PQC)への移行が本格化しており、利用者は利便性と安全性のトレードオフを正しく理解する必要があります。
【仕組み解剖】なぜ運営側すら見られないのか?E2EEの技術的構造
通信のプライバシーを守るエンドツーエンド暗号化の仕組みは、データの「鍵」をどこが保持するかという点に集約されます。旧来の一般的な暗号化(TLS/SSL通信など)では、ユーザーのスマートフォンとサービス運営会社のサーバー間が暗号化されるものの、サーバー内部では一度データが復号されていました。そのため、運営企業の内部関係者による不正閲覧や、サーバーへのサイバー攻撃によって中身が漏洩するリスクが常に存在していました。
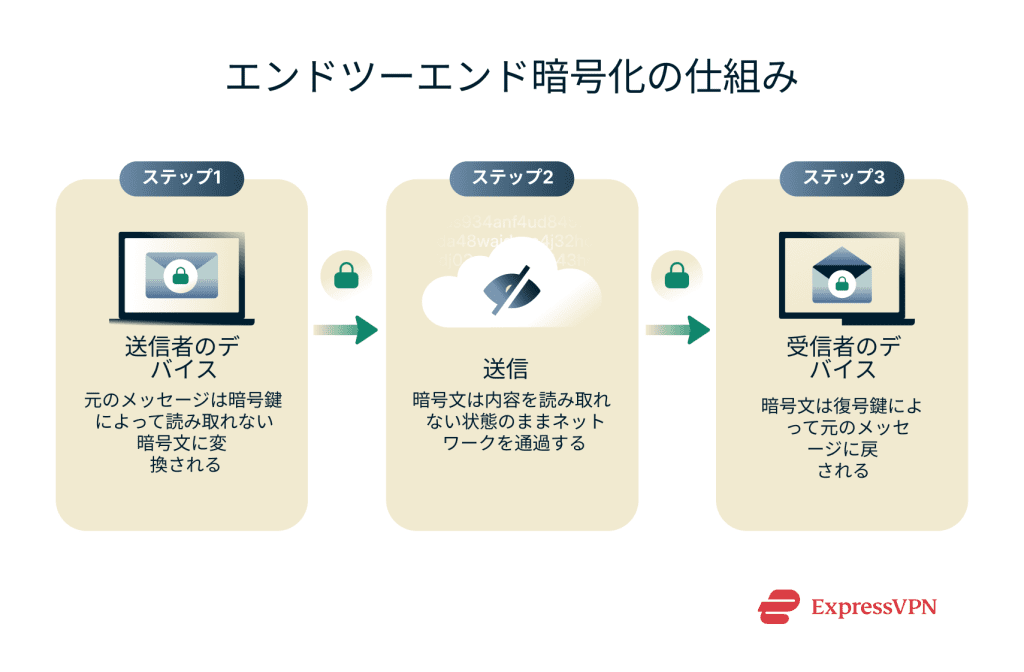
これに対し、E2EE(End-to-End Encryption)は通信を行う「端末(End)」から「端末(End)」まで、途中のいかなる中継点でも復号させない技術です。その中核を担うのが、公開鍵と秘密鍵による暗号化、そして処理速度を両立させる共通鍵暗号方式を組み合わせたハイブリッド暗号です。
メッセージを送信する際、送信側の端末はメッセージごとに使い捨ての「共通鍵」を生成して高速に暗号化し、その共通鍵を受信者の「公開鍵」で二重に暗号化して送信します。この暗号文を解読できる「秘密鍵」は受信者の端末内にしか存在しないため、途中のサーバーを通過する際は意味不明な文字列の羅列に過ぎません。この数学的な構造こそが、メッセージの盗聴・傍受防止を完璧なレベルで実現し、憲法や法令で保障された通信の秘密とプライバシー保護を担保する決定的な理由です。
【実態比較】主要コミュニケーションツールのE2EE対応状況と落とし穴
日常的に利用する主要アプリでも、E2EEの導入形態やデフォルト設定には大きな差異があります。セキュリティ性能と使い勝手のバランスを可視化した比較データは以下の通りです。
| ツール名 | E2EE機能の名称と仕様 | デフォルト設定 | 編集部の見解・注意点 |
|---|---|---|---|
| LINE | E2EE LINE Letter Sealing (テキスト・位置情報・1対1通話) | 標準でON | 画像・動画や大人数グループの一部は対象外。機種変更時の鍵引き継ぎミスに要注意。 |
| WhatsApp暗号化の仕組み (Signalプロトコルベース) | 完全標準適用(解除不可) | テキスト、通話、メディア全てが完全E2EE。クラウドバックアップも暗号化可能。 | |
| Zoom | エンドツーエンド暗号化 Zoom設定 (最大1,000名の会議に対応) | 標準はOFF(管理画面で有効化) | 有効化するとクラウド録画や電話参加、ブレイクアウトルーム機能が一部制限される。 |
| Signal | オープンソースSignalプロトコル (メタデータ最小化) | 完全標準適用 | ジャーナリストや政府関係者も推奨する最高峰の秘匿性。利便性より安全性重視。 |
世界標準であるWhatsAppやSignalがメッセージ・通話の全領域をE2EEで保護しているのに対し、国内で圧倒的シェアを誇るLINEのLetter Sealingは、テキストメッセージや位置情報が中心であり、送信される動画やファイルの一部には適用範囲外のものがある点に注意が必要です。
【実態検証】利用者の生の声と「復元トラブル」に潜む落とし穴
E2EEの強固さは、ひとたびトラブルが発生した際に牙を剥きます。SNSやサポートコミュニティで定期的に噴出するのが、「スマートフォンの機種変更や故障時に過去のメッセージが読めなくなった」という悲痛な叫びです。
ITmedia等のテック系報道やユーザー検証データによると、エンドツーエンド暗号化と復元・バックアップの不整合によるトラブル相談件数は高止まりしています。LINEを例に挙げると、旧端末でLetter Sealingによって暗号化されたメッセージは、アカウント引き継ぎ時に正しい認証手順を踏まないと、新端末に秘密鍵が移行されず「暗号化されたメッセージを受信しました。メッセージの復号に失敗しました」という表示のまま閲覧不能に陥ります。
また、iCloudやGoogleドライブに保存されるトーク履歴のバックアップ自体が暗号化されていない場合、クラウド側から情報が漏れる「バックドアの迂回」が発生します。逆に、バックアップ自体にもE2EEを適用した場合、設定したパスワード(64桁の暗号化キーなど)を忘れると、運営会社のカスタマーサポートであっても暗号化通信の解除方法を持たないため、永久にデータを復元できません。強固なプライバシーは、完全な自己責任と表裏一体の関係にあります。

一般に知られていない盲点とネットの誤解
暗号化技術を巡っては、技術的な実態とユーザーの認識の間に深刻なギャップが存在します。代表的な3つの誤解を正しく解体します。
誤解1:「E2EEを使っていれば警察やハッカーにも絶対にバレない」
E2EEが保護するのは「通信経路上のデータ本文」のみです。送信元と送信先のアドレス、通信日時、データ通信量といった「メタデータ」は通信制御のために平文で残るケースが一般的です。捜査機関はメタデータの通信ログ解析や、裁判所の令状に基づく端末自体のフォレンジック調査(押収端末の物理的解析)を通じて関係性を割り出すため、「完全な匿名性」が保証されるわけではありません。
誤解2:「暗号化はいつでも運営会社が解除できる」
「裏でマスターキーを持っているのではないか」という疑念が語られることがありますが、真正なE2EE実装では数学的にそれが不可能です。AppleやMetaなどの巨大テック企業が米国連邦捜査局(FBI)からのデータ開示要求を拒否し続けているのは、思想的な対立だけでなく、「鍵が存在しないため物理的に解読できない」という構造的制約があるためです。
【2026年最新動向】量子耐性暗号(PQC)への移行と新たな脅威
現在、暗号通信の最前線で急速に進められているのが耐量子暗号(PQC:Post-Quantum Cryptography)の最新動向への対応です。
従来のRSA暗号や楕円曲線暗号は、将来実用化される大規模量子コンピュータの計算能力によって、短時間で解読されるリスクが指摘されています。これに対し、国家機関やサイバー犯罪集団が「現時点で暗号化された通信データを大量に傍受・保管しておき、将来量子コンピュータが完成した段階で一挙に解読する」という「今盗み、後で解読する(Harvest Now, Decrypt Later)」攻撃が現実の脅威となっています。
公式発表資料によると、Appleは「iMessage」において耐量子暗号プロトコル「PQ3」を実装し、Signalも「SPQR(Signal Post-Quantum Ratchet)」アルゴリズムへの移行を完了しました。メッセージアプリの暗号化は、単なる通信傍受対策から、10年後・20年後のデータ安全性を担保する長期防御フェーズへと突入しています。

【プロの結論】E2EEのメリット・デメリットと失敗しない自己防衛術
エンドツーエンド暗号化は、デジタル空間における個人の尊厳を守る防壁であると同時に、明確な制約を伴うテクノロジーです。利用者が把握しておくべきエンドツーエンド暗号化のデメリットと、賢く活用するための判断基準を整理します。
最大のデメリットは、「利便性の低下」と「データ消失リスクの増大」です。サーバー側でデータを処理できないため、過去メッセージの全文検索が端末性能に依存して遅くなる点や、クラウド連携によるマルチデバイス同期の制限、前述したバックアップ復元時の複雑化が挙げられます。
おすすめできる人・慎重になるべき人の判断基準
【E2EEを最大限活用すべき人】
- 企業の機密情報、契約書、未公開データを日常的に扱うビジネスパーソン
- 取材源の秘匿が求められるジャーナリストや法曹関係者
- プライベートな写真や家族の個人情報を第三者の不正アクセスから確実に遮断したい人
【設定や運用に慎重になるべき人】
- パスワードやリカバリーコードの管理が苦手で、紛失しやすい人
- 複数のPC・タブレットから過去数年分のチャット履歴へ瞬時にアクセスしたい人
- Zoom等で録画データのクラウド自動共有や外部サービス連携を必須とする人
安全を確保するための鉄則は、E2EEを過信せず「端末自体の画面ロック強化」と「復元用バックアップキーの物理的なオフライン管理(紙への記録等)」を徹底することに尽きます。
【エンドツーエンド暗号化】に関するよくある質問(FAQ)
Q1:LINEの「Letter Sealing」はオフにしたほうが使いやすいですか?
A1:オフにすることは推奨されません。オフにすると通信経路やサーバー上でのデータ漏洩リスクが高まります。PC版LINEとの同期でメッセージが表示されない場合は、設定から手動で解除するのではなく、画面に表示される4桁から6桁の認証番号をスマートフォン版LINEに入力して「鍵の認証」を完了させてください。
Q2:Zoomでエンドツーエンド暗号化(E2EE)を有効にする具体的な手順は?
A2:ZoomのWebポータルにログイン後、「設定」>「ミーティング」>「セキュリティ」項目内にある「エンドツーエンド暗号化の使用を許可」を有効にします。ミーティング作成時に暗号化の種類として「エンドツーエンド暗号化」を選択します。ただし、有効化中はクラウド録画や電話からの音声参加など一部機能が無効化されます。
Q3:警察などの公的機関が要請しても、E2EEのトーク履歴は開示されないのですか?
A3:サービス運営企業に対してデータ開示令状が出た場合でも、E2EEで保護されたメッセージ本文は暗号化されているため、運営企業側が平文で提供することは不可能です。ただし、送信相手・日時のメタデータログや、容疑者のスマートフォン端末そのものが押収された場合は、端末から直接データが抽出・閲覧されます。
Q4:スマートフォンの機種変更時にトーク履歴を確実に復元するコツは?
A4:OS標準のクラウドバックアップだけに頼らず、アプリ内のバックアップ機能で「エンドツーエンド暗号化バックアップ」のパスワード(または64桁の暗号化キー)を生成し、パスワード管理アプリや手帳に正確に控えておくことが不可欠です。新端末での初期設定時にこのキーを入力することで、暗号化を維持したまま安全に履歴を復元できます。
まとめ:今後の動向と失敗しないための判断基準
エンドツーエンド暗号化(E2EE)は、もはや一部のセキュリティ上級者向けツールではなく、信頼できるデジタル社会を維持するための必須インフラです。運営企業や通信事業者すらデータを覗き見できない仕組みは、表現の自由や個人のプライバシーを守る最大の盾となります。
一方で、その鉄壁の強度は「鍵を失えば誰も救済できない」という冷徹な自己責任原則の上に成り立っています。耐量子暗号への移行など技術が高度化する2026年だからこそ、仕組みの本質を正しく理解し、適切なバックアップ管理と端末保護を組み合わせることが、デジタル資産とプライバシーを守る確実な防壁となります。 (出典: エンド ツー エンド 暗号 化(Yahoo!ニュース))
毎日更新されるトレンド情報を分析・発信中。役立つ裏技やおすすめ情報を分かりやすく紹介します。
